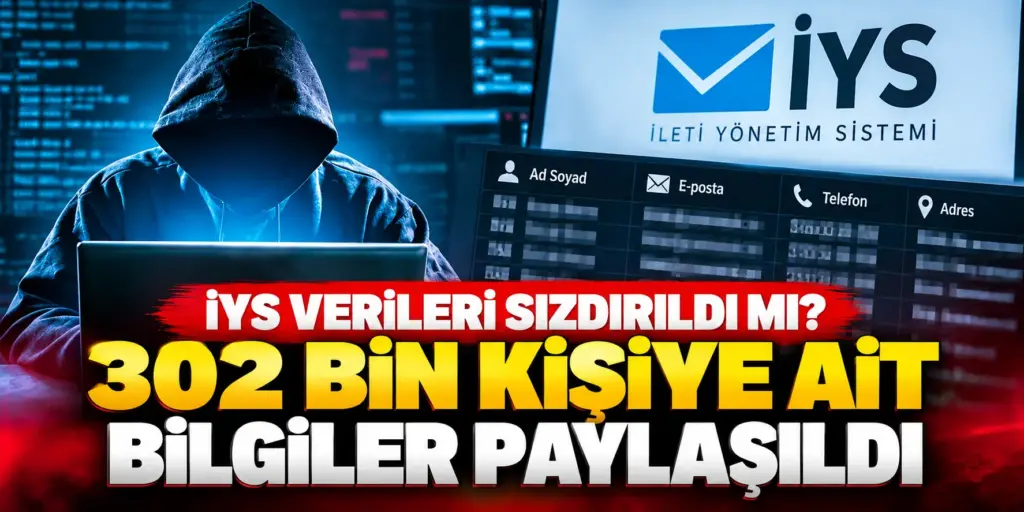

Türkiye’de ticari elektronik ileti izinlerinin yönetilmesini sağlayan İleti Yönetim Sistemi’ne (İYS) ait olduğu öne sürülen geniş kapsamlı bir veri seti, siber güvenlik gündeminin başlıklarından biri oldu. Siber güvenlik araştırmacılarının tespitlerine göre, yaklaşık 302 bin kişiye ait olduğu iddia edilen kişisel veriler bir hacker forumunda paylaşıldı.
Ancak ilk incelemelerde ortaya çıkan bilgiler, söz konusu veri setinin güncel bir siber saldırı sonucunda ele geçirilmiş olduğuna dair kesin bir kanıt bulunmadığına işaret ediyor. Araştırmacılar, dolaşıma sokulan verilerin geçmiş yıllara ait olabileceğini ve daha önce ortaya çıkmış bir veri sızıntısının yeniden gündeme taşınmış olabileceğini değerlendiriyor.
Veri setinde hangi bilgiler bulunuyor?
Hacker forumlarında paylaşıldığı öne sürülen CSV formatındaki dosyada yaklaşık 302 bin 377 kayıt bulunduğu iddia ediliyor. Veri setinin içerdiği öne sürülen bilgiler arasında kişisel açıdan hassas olabilecek çeşitli kayıtlar yer alıyor.
Paylaşılan veri başlıklarında;
- Ad ve soyad,
- E-posta adresi,
- Telefon numarası,
- Kullanıcı adı,
- Ev veya ikamet adresi
gibi bilgilerin bulunduğu belirtiliyor.
Bu tür bilgilerin aynı veri setinde yer alması, özellikle kimlik avı, istenmeyen iletişim ve sosyal mühendislik girişimleri açısından güvenlik endişelerini beraberinde getiriyor. Bununla birlikte, söz konusu kayıtların gerçekten İYS altyapısından güncel bir ihlal yoluyla elde edilip edilmediği konusunda kesinleşmiş bir doğrulama bulunmuyor.
Verilerin eski olabileceği değerlendiriliyor
Siber güvenlik uzmanlarının üzerinde durduğu en önemli ayrıntılardan biri, veri setinin güncelliği. Yapılan değerlendirmelerde, forumlarda paylaşılan kayıtların 2021 yılına ait olabileceği öne sürülüyor.
Bazı araştırmacılar, iddiaların 2022 yılında gündeme gelen eski bir ElasticSearch veri sızıntısıyla bağlantılı olabileceğine dikkat çekiyor. Bu nedenle bugün yeniden paylaşılan dosyanın yeni bir saldırının sonucu olması yerine, daha önce internete sızmış verilerin yeniden paketlenerek dolaşıma sokulması ihtimali üzerinde duruluyor.
Bu ayrım özellikle önemli. Çünkü eski bir veri setinin yeniden paylaşılması ile güncel bir sistemin saldırıya uğraması, hem kullanıcıların karşı karşıya olduğu risk hem de olayın niteliği açısından birbirinden farklı durumlar anlamına geliyor.
Veri kayıtlarında farklı ülkelere ait adresler de bulunuyor
Paylaşılan örnek kayıtların incelenmesi sırasında İstanbul’a ait bilgilerin yanı sıra Azerbaycan adresli bazı satırların da bulunduğu ifade ediliyor.
Bu durum, veri setinin tek bir kaynaktan alınmadığı veya farklı dönemlerde farklı kaynaklardan toplanan bilgilerin bir araya getirilmiş olabileceği ihtimalini gündeme getiriyor.
Dolayısıyla yalnızca veri dosyasının İYS ile ilişkilendirilmiş olması, sistemin güncel olarak saldırıya uğradığını tek başına kanıtlamıyor. Verilerin kaynağının ve elde edilme yönteminin teknik incelemeler sonucunda netleştirilmesi gerekiyor.
302 bin kayıt iddiası araştırılıyor
İddianın merkezinde yaklaşık 302 bin 377 kişiye ait olduğu öne sürülen kayıtlar bulunuyor. Ancak sayı ve kayıtların kaynağı konusunda da bağımsız doğrulama ihtiyacı bulunuyor.
Siber güvenlik araştırmacıları, veri setinin tarihinin, içerdiği kayıtların gerçekliğinin ve İYS altyapısıyla doğrudan bağlantısının ayrı ayrı incelenmesi gerektiğine dikkat çekiyor.
Bu nedenle mevcut bulgular, “İYS’nin güncel verileri ele geçirildi” şeklinde kesin bir sonuca ulaşmak için yeterli görülmüyor.
Kişisel verilerin yeniden dolaşıma sokulması da risk oluşturuyor
Verilerin eski olması, güvenlik açısından herhangi bir risk bulunmadığı anlamına gelmiyor. Daha önce sızdırılmış kişisel bilgilerin yıllar sonra yeniden forumlarda paylaşılması, bu verilerin farklı kötüye kullanım senaryolarında tekrar kullanılmasına neden olabilir.
Telefon numarası, e-posta adresi ve adres bilgileri gibi kayıtların bir arada bulunması; sahte mesajlar, dolandırıcılık girişimleri ve hedefli kimlik avı saldırıları açısından kullanılabilecek bir veri kaynağı oluşturabilir.
Bu nedenle siber güvenlik uzmanları, özellikle geçmişte çeşitli platformlarda kişisel bilgilerini paylaşmış kullanıcıların şüpheli mesaj, arama ve e-postalara karşı dikkatli olması gerektiğini vurguluyor.
İYS’ye yönelik güncel saldırı kesinleşmiş değil
Ortaya atılan iddiaların en kritik noktası ise verilerin İYS’nin güncel sisteminden ele geçirilip geçirilmediği. Şu aşamada paylaşılan veri setinin güncel bir İYS saldırısından kaynaklandığını kesin biçimde ortaya koyan bir bilgi bulunmuyor.
Verilerin 2021 yılına ait olabileceği ve 2022’deki eski bir veri sızıntısıyla bağlantılı olabileceği yönündeki değerlendirmeler, olayın yeni bir güvenlik ihlali yerine eski verilerin yeniden dolaşıma sokulması ihtimalini gündeme getiriyor.
Öte yandan veri setinin farklı kaynaklardan derlenmiş olabileceğine ilişkin işaretler de bulunuyor. Özellikle farklı ülkelere ait adres kayıtlarının dosyada yer alması, verilerin tek bir sistemden elde edilip edilmediği konusunda soru işaretlerini artırıyor.
İddiaların kesinlik kazanması için veri setinin kaynağı, oluşturulma tarihi ve İYS altyapısıyla teknik bağlantısının doğrulanması gerekiyor. Bu nedenle mevcut aşamada 302 bin kişinin güncel İYS verilerinin sızdırıldığı yönünde kesin bir hüküm vermek yerine, söz konusu veri setinin kaynağına ilişkin incelemelerin sonuçlarının beklenmesi gerekiyor.